
Каталог

Fortinet FortiWeb 3000F
09.10.2026
Fortinet FortiAnalyzer 300G
09.10.2026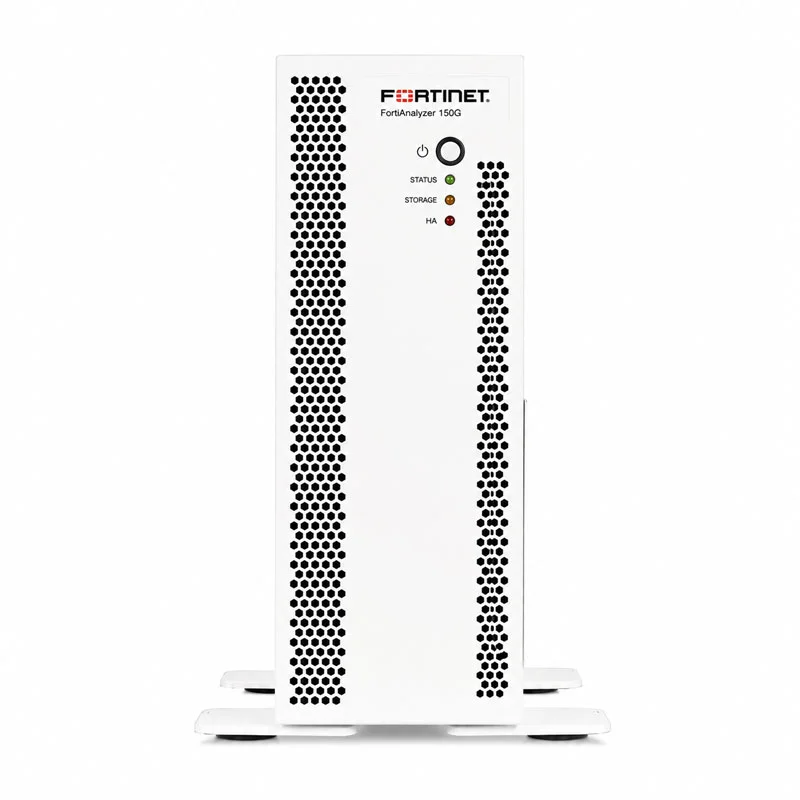
Fortinet FortiAnalyzer 150G
Fortinet FortiAnalyzer 150G — аппаратная платформа централизованного сбора, хранения и анализа журналов безопасности, предназначенная для корпоративных сетей, использующих инфраструктуру Fortinet. Устройство помогает объединить события из сетевых средств защиты в единой системе, упростить мониторинг и обеспечить специалистов информационной безопасности данными для расследования инцидентов.
FortiAnalyzer 150G поддерживает обработку до 25 ГБ журналов в сутки, оснащён хранилищем объёмом 4 ТБ и двумя гигабитными сетевыми интерфейсами RJ45. Платформа может использоваться организациями, которым требуется выделенное аппаратное решение для централизованного анализа событий и формирования отчётности по безопасности сети.
Централизованный сбор журналов безопасности
FortiAnalyzer 150G предназначен для объединения журналов событий, поступающих от совместимых устройств Fortinet, в централизованной системе анализа.
В распределённой корпоративной инфраструктуре межсетевые экраны и другие средства защиты формируют большое количество событий. При раздельном хранении журналов администраторам приходится обращаться к нескольким системам, сопоставлять временные отметки и вручную анализировать связанную активность.
Использование FortiAnalyzer позволяет организовать единый подход к сбору и изучению событий безопасности.
Централизованная система может применяться для:
- сбора журналов от совместимых устройств Fortinet;
- анализа сетевой активности и событий безопасности;
- изучения срабатываний защитных политик;
- поиска подозрительных действий и повторяющихся событий;
- подготовки отчётности по состоянию информационной безопасности;
- поддержки процессов расследования инцидентов;
- контроля работы распределённой инфраструктуры.
Обработка до 25 ГБ журналов в сутки
Fortinet FortiAnalyzer 150G рассчитан на обработку до 25 ГБ журналов в день согласно указанному производителем аппаратному лимиту.
Этот показатель необходимо учитывать при выборе оборудования для корпоративной сети. Он характеризует допустимый суточный объём поступающих журналов, а не скорость передачи пользовательского трафика через межсетевой экран.
Фактическая потребность в ресурсах журналирования зависит от количества подключённых устройств, активности пользователей, применяемых политик безопасности и детализации регистрируемых событий.
При проектировании системы рекомендуется отдельно оценивать:
- среднесуточный объём генерируемых журналов;
- пиковую интенсивность событий;
- количество источников логирования;
- долю журналов сетевого трафика и защитных срабатываний;
- необходимую продолжительность хранения данных;
- ожидаемое расширение инфраструктуры.
Если объём журналов приближается к 25 ГБ в сутки, при выборе модели следует учитывать запас на увеличение нагрузки и возможное подключение новых источников.
Локальное хранилище объёмом 4 ТБ
FortiAnalyzer 150G оснащён встроенным хранилищем общей ёмкостью 4 ТБ.
Оно предназначено для хранения данных, необходимых платформе при сборе и анализе журналов безопасности.
Наличие локального хранилища позволяет использовать FortiAnalyzer как самостоятельный аппаратный компонент системы централизованного логирования.
При определении необходимого срока хранения журналов важно учитывать не только общий объём накопителей, но и фактическую интенсивность записи, служебные данные платформы и используемые механизмы хранения.
Номинальные 4 ТБ не следует автоматически считать полностью доступным пространством для пользовательских журналов. Фактическую полезную ёмкость необходимо проверять для конкретной программной и аппаратной конфигурации.
Анализ событий информационной безопасности
FortiAnalyzer предоставляет инструменты обработки данных, которые помогают специалистам информационной безопасности получать более полную картину происходящего в корпоративной сети.
Система может использовать сведения о событиях для изучения подозрительной активности, определения источников угроз и анализа срабатываний средств защиты.
Такой подход особенно полезен для инфраструктур с несколькими FortiGate, где один инцидент может сопровождаться событиями на разных сетевых участках.
Централизованный анализ помогает уменьшить объём ручного сопоставления журналов и обеспечивает основу для дальнейшей автоматизации мониторинга.
Формирование отчётов по безопасности
Платформа FortiAnalyzer используется для анализа накопленных событий и подготовки отчётности по работе средств сетевой безопасности.
Отчёты помогают оценивать активность защищаемой инфраструктуры, изучать изменения в характере сетевого трафика и выявлять повторяющиеся события.
Для расширенных возможностей отчётности в перечне дополнительных сервисов Fortinet предусмотрен FortiAnalyzer Security Automation Service, включающий Premium Reports.
При проектировании отчётности следует определить необходимые показатели, периодичность подготовки данных и требования к хранению информации для внутреннего контроля и аудита.
Security Automation Service
Для FortiAnalyzer 150G доступен дополнительный сервис FortiAnalyzer Security Automation Service.
Согласно документации Fortinet, он включает:
- Premium Reports — расширенные возможности отчётности;
- Event Handlers — обработчики событий безопасности;
- SIEM Correlation Rules — правила корреляции для обнаружения сложных угроз;
- SOAR Playbooks — сценарии автоматизации операций безопасности.
Эти инструменты позволяют развивать систему мониторинга от централизованного сбора журналов к более структурированной обработке событий и автоматизации повторяющихся операций.
Для использования соответствующих возможностей требуется действующая сервисная подписка.
FortiGuard IOC and Outbreak Detection
Для FortiAnalyzer 150G предусмотрен сервис FortiGuard IOC and Outbreak Detection.
IOC (Indicators of Compromise) — индикаторы компрометации, которые специалисты используют при выявлении возможной вредоносной активности.
Сервис позволяет дополнить анализ журналов информацией об известных признаках компрометации и актуальных угрозах.
FortiGuard Outbreak Detection предназначен для использования сведений о значимых вспышках угроз в рамках поддерживаемых механизмов обнаружения.
Такая функциональность помогает повысить информативность анализа событий, особенно при расследовании активности, связанной с известными угрозами.
Интеграция с FortiGuard Threat Intelligence Platform
Для FortiAnalyzer 150G доступен дополнительный сервис FortiGuard Threat Intel Platform (TIP) SaaS Extension.
Он позволяет использовать соответствующие возможности платформы аналитики угроз Fortinet в составе лицензируемого решения.
Threat Intelligence помогает обогащать процессы анализа безопасности информацией об известных угрозах и индикаторах подозрительной активности.
Использование таких данных особенно актуально для организаций, которым необходимо сопоставлять собственные события безопасности с внешней информацией об угрозах.
Аналитика безопасности технологических сетей
FortiAnalyzer 150G поддерживает дополнительное лицензирование OT Security Service.
Сервис предназначен для расширения аналитических возможностей в инфраструктурах Operational Technology (OT), где используются промышленные и технологические системы.
Согласно описанию Fortinet, OT Security Service включает:
- расширенную аналитику событий OT;
- отчётность по рискам и соответствию требованиям;
- специализированные обработчики событий;
- корреляционные правила для сценариев безопасности OT.
Подключение сервиса может быть актуально для производственных предприятий и организаций, которым необходимо анализировать события безопасности технологической инфраструктуры.
Attack Surface Security Rating and Compliance
Для FortiAnalyzer 150G доступен сервис FortiAnalyzer Attack Surface Security Rating and Compliance.
Он ориентирован на дополнительные задачи оценки состояния безопасности и подготовки информации о соответствии требованиям.
Использование такого сервиса может дополнять процессы внутреннего аудита, оценки защищённости и контроля изменений в корпоративной инфраструктуре.
Конкретный набор функций определяется условиями лицензирования и используемой версией программного обеспечения.
FortiAI для анализа инцидентов
Fortinet предлагает для FortiAnalyzer 150G дополнительный сервис безопасности на базе генеративного искусственного интеллекта.
Согласно описанию производителя, сервис использует большие языковые модели (LLM) для помощи специалистам SOC при анализе событий, расследовании инцидентов, первичной обработке информации и реагировании на угрозы.
Подобные инструменты могут сокращать объём повторяющейся аналитической работы и помогать специалистам быстрее получать контекст по событиям безопасности.
Сервис приобретается отдельно и не входит автоматически в базовую аппаратную комплектацию.
Два сетевых интерфейса Gigabit Ethernet
Fortinet FortiAnalyzer 150G оснащён двумя гигабитными сетевыми интерфейсами GE RJ45.
Они предназначены для подключения платформы к совместимой корпоративной сети.
При размещении FortiAnalyzer необходимо обеспечить сетевую доступность источников журналов и административных систем с учётом политики информационной безопасности организации.
Важно учитывать, что FortiAnalyzer не является устройством транзитной фильтрации пользовательского трафика. Его основная задача — приём, хранение и анализ журналов, поэтому аппаратные параметры оцениваются прежде всего с точки зрения обработки событий.
Совместная работа с FortiGate
FortiAnalyzer может использоваться как аналитический компонент инфраструктуры, в которой работают межсетевые экраны FortiGate.
FortiGate применяет сетевые политики безопасности и формирует журналы событий, а FortiAnalyzer обеспечивает централизованную обработку поступающей информации.
Совместное использование этих решений позволяет разделить задачи непосредственной защиты сетевого трафика и последующего анализа событий.
Для распределённой инфраструктуры такой подход особенно полезен, поскольку предоставляет администраторам единый источник данных о работе нескольких сетевых площадок.
SOCaaS и круглосуточный мониторинг
Для FortiAnalyzer 150G доступен дополнительный сервис SOCaaS с круглосуточным мониторингом и управлением со стороны специалистов безопасности.
В предоставленном перечне Fortinet сервис обозначен как 24×7 SOCaaS Expert-Delivered Monitoring and Management Service.
Его использование можно рассматривать в организациях, которым требуется дополнить собственные процессы мониторинга внешними экспертными ресурсами.
Конкретный объём обслуживания и условия предоставления определяются соответствующим сервисным контрактом.
FortiCare Premium и FortiCare Elite
Для Fortinet FortiAnalyzer 150G предусмотрены два уровня технической поддержки: FortiCare Premium и FortiCare Elite.
Также доступна отдельная позиция Upgrade FortiCare Premium to Elite, позволяющая перейти на расширенный уровень поддержки при соблюдении условий действующего контракта.
Выбор уровня обслуживания следует определять с учётом критичности инфраструктуры, требований к технической поддержке и допустимого времени восстановления работоспособности.
Расширенные сервисы замены оборудования
Для FortiAnalyzer 150G доступны дополнительные варианты сервисного обслуживания оборудования:
- Next Calendar Day Delivery Priority RMA;
- 4-Hour Hardware Delivery Priority RMA;
- 4-Hour Hardware and Onsite Engineer Priority RMA;
- Secure RMA.
Priority RMA предусматривает ускоренные варианты предоставления оборудования или сервисного обслуживания в соответствии с условиями контракта.
Для приобретения соответствующих услуг требуется FortiCare Premium или FortiCare Elite. Доступность ускоренной замены зависит от региона и должна подтверждаться перед оформлением заказа.
Варианты поставки и лицензирования
FortiAnalyzer 150G может приобретаться как самостоятельная аппаратная платформа или в комплекте с дополнительными сервисами безопасности.
Основные варианты:
- FortiAnalyzer 150G — базовое аппаратное устройство;
- FortiAnalyzer 150G с FortiCare Premium;
- FortiAnalyzer 150G с Enterprise Protection;
- отдельные подписки на Security Automation, IOC and Outbreak Detection и другие сервисы.
Enterprise Protection включает FortiCare Premium, Indicators of Compromise Service, Security Automation Service, FortiTIP SaaS Extension и FortiGuard Outbreak Service.
Для пакетных предложений в предоставленном перечне представлены варианты контрактов на один, три и пять лет.
Для каких задач подходит FortiAnalyzer 150G
Fortinet FortiAnalyzer 150G можно использовать для:
- централизованного сбора журналов от совместимых устройств Fortinet;
- обработки до 25 ГБ событий безопасности в сутки;
- локального хранения журналов на платформе с хранилищем 4 ТБ;
- анализа активности в корпоративных сетях;
- изучения событий межсетевых экранов FortiGate;
- формирования отчётов по информационной безопасности;
- подключения сервисов анализа индикаторов компрометации;
- использования SIEM-корреляционных правил при наличии соответствующего сервиса;
- автоматизации отдельных операций безопасности через SOAR Playbooks;
- анализа рисков в технологических сетях при подключении OT Security Service;
- подключения дополнительных инструментов FortiAI;
- организации круглосуточного мониторинга с использованием SOCaaS;
- централизации журналирования в небольшой или средней по объёму событий инфраструктуре.
Fortinet FortiAnalyzer 150G является аппаратным решением для централизованного журналирования и анализа событий безопасности в инфраструктуре Fortinet. Платформа объединяет обработку до 25 ГБ журналов в сутки, локальное хранилище 4 ТБ и возможности расширения аналитики за счёт дополнительных сервисов FortiGuard, автоматизации безопасности и технической поддержки FortiCare.
Технические параметры
Общая информация
| Производитель | Fortinet |
| Линейка | FortiAnalyzer |
| Модель | FortiAnalyzer 150G |
| Артикул / SKU | FAZ-150G |
| Тип устройства | Аппаратная платформа централизованного журналирования и аналитики безопасности |
| Назначение | Централизованный сбор, хранение и анализ журналов безопасности |
Обработка и хранение журналов
| Максимальный объём журналов | До 25 ГБ/сутки |
| Объём встроенного хранилища | 4 ТБ |
| Основная функция | Centralized Logging & Analytics |
Сетевые интерфейсы
| Gigabit Ethernet RJ45 | 2 × GE RJ45 |
| Количество указанных сетевых интерфейсов | 2 |
Аналитика и автоматизация безопасности
| FortiAnalyzer Security Automation Service | Доступен по подписке |
| Premium Reports | В составе Security Automation Service |
| Event Handlers | В составе Security Automation Service |
| SIEM Correlation Rules | В составе Security Automation Service |
| SOAR Playbooks | В составе Security Automation Service |
| FortiGuard IOC and Outbreak Detection | Доступен по подписке |
| FortiGuard TIP SaaS Extension | Доступен по подписке |
Дополнительные сервисы безопасности
| OT Security Service | Доступен по отдельной подписке |
| Advanced OT Analytics | В составе OT Security Service |
| OT Risk and Compliance Reports | В составе OT Security Service |
| FortiAnalyzer Attack Surface Security Rating and Compliance | Доступен по отдельной подписке |
| Generative AI Powered Security Service | Доступен по отдельной подписке |
| SOCaaS | Доступен как дополнительный сервис 24×7 |
Варианты лицензирования
| Базовое оборудование | FAZ-150G |
| Enterprise Protection Bundle | Доступен |
| SKU пакетной поставки | FAZ-150G-BDL-1263-DD |
| Enterprise Protection — состав | FortiCare Premium, IOC Service, Security Automation Service, FortiTIP SaaS Extension, FortiGuard Outbreak Service |
| Сроки пакетных контрактов в прайс-листе | 1, 3 и 5 лет |
Техническая поддержка
| FortiCare Premium | Доступен |
| FortiCare Elite | Доступен |
| Upgrade FortiCare Premium to Elite | Доступен при действующем FortiCare Premium |
| Next Calendar Day Delivery Priority RMA | Доступен при подтверждении регионального покрытия |
| 4-Hour Hardware Delivery Priority RMA | Доступен при подтверждении регионального покрытия |
| 4-Hour Hardware and Onsite Engineer Priority RMA | Доступен при подтверждении регионального покрытия |
| Secure RMA | Доступен |
Отзывы
Отзывов пока нет.