
FortiSandbox
Показаны все (6)
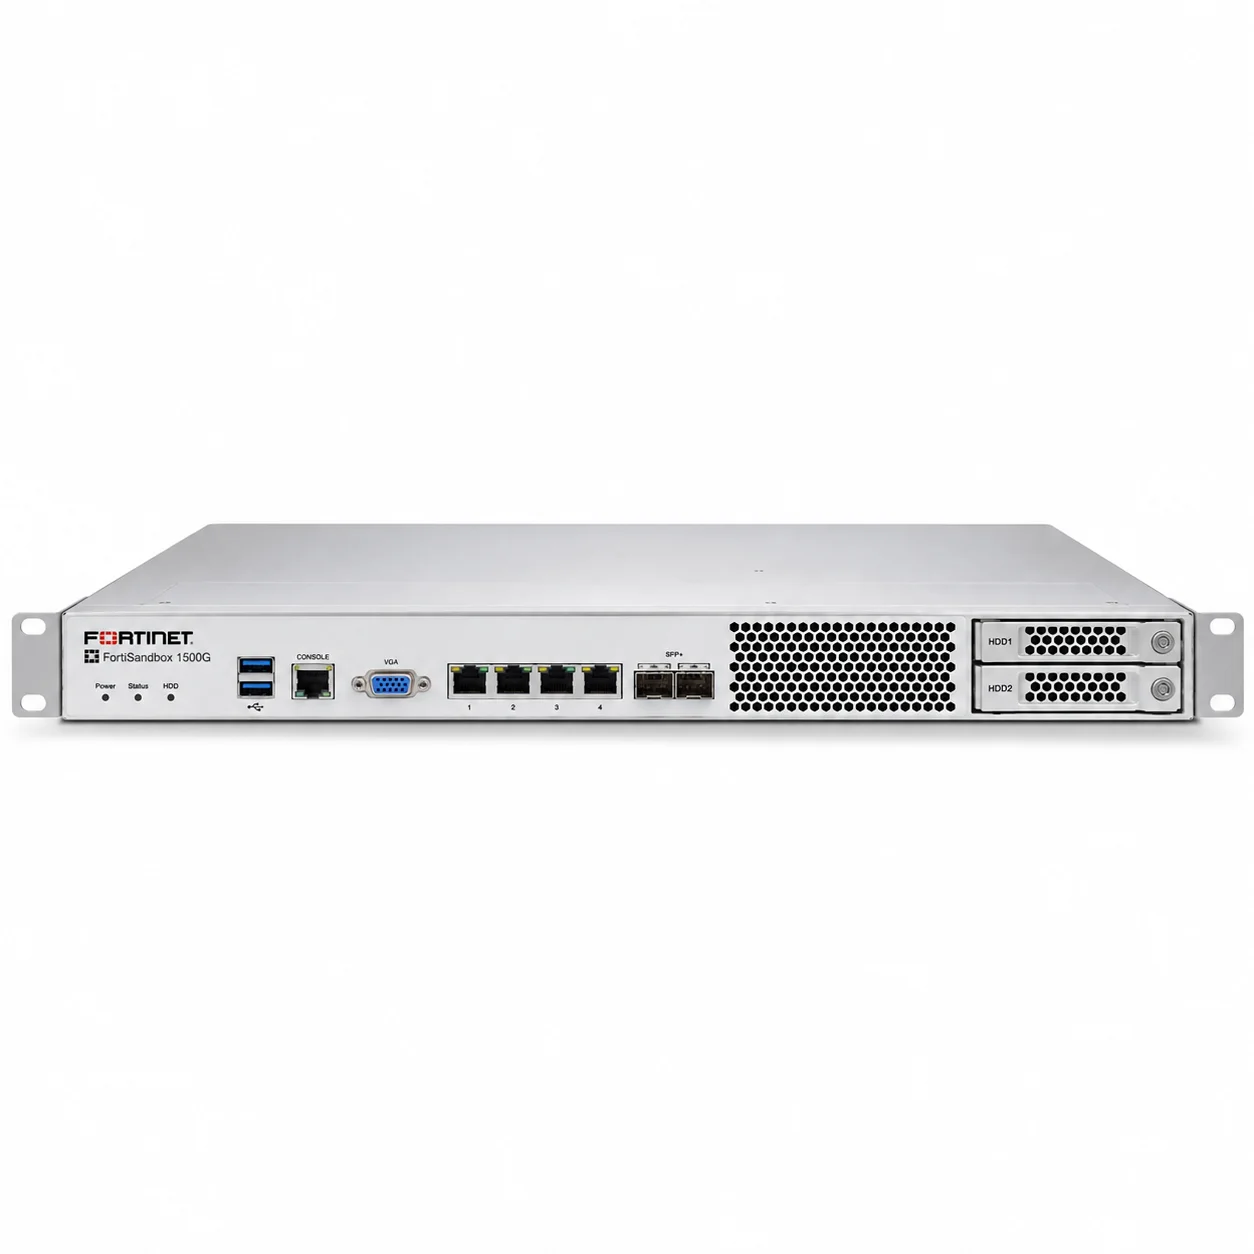
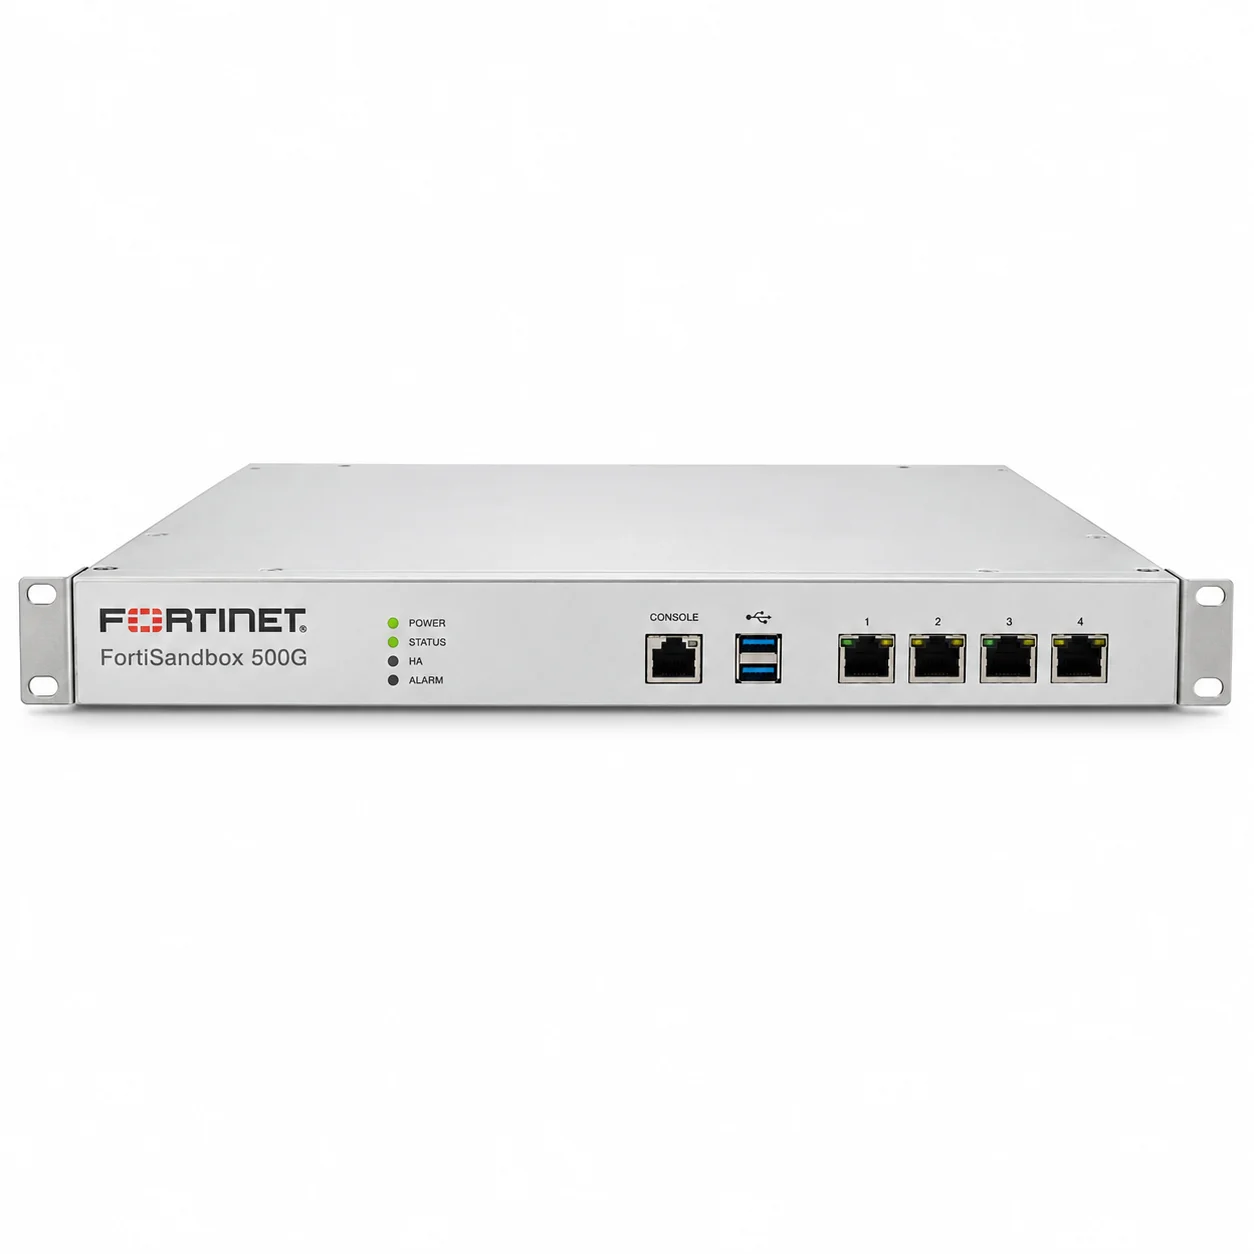
Fortinet FortiSandbox — система расширенного анализа вредоносного программного обеспечения, предназначенная для выявления неизвестных угроз, атак нулевого дня (zero-day) и сложных кибератак. Решение проверяет подозрительные файлы в изолированной виртуальной среде, анализирует их поведение и обнаруживает признаки вредоносной активности, которые могут оставаться незаметными для традиционных антивирусных систем.
В OutsourceIT.by можно подобрать Fortinet FortiSandbox для защиты корпоративной ИТ-инфраструктуры, анализа подозрительных объектов и интеграции с действующими средствами информационной безопасности. При выборе учитывают интенсивность проверки файлов, требования к производительности, способ развёртывания и возможности взаимодействия с другими решениями Fortinet. Вы можете купить FortiSandbox в Минске и Беларуси, подобрав необходимую конфигурацию и лицензирование под задачи предприятия.
Как работает Fortinet FortiSandbox и для чего нужна песочница?
Обычные средства антивирусной защиты используют сигнатуры, репутационные базы и другие механизмы обнаружения вредоносного кода. Однако ранее неизвестные программы, модифицированные вредоносные файлы и сложные целевые атаки не всегда удаётся распознать стандартными методами проверки.
FortiSandbox применяет технологию sandboxing — выполнение и исследование потенциально опасных объектов в контролируемой изолированной среде. Система наблюдает за действиями файла, анализирует изменения в операционной системе и выявляет поведенческие признаки атаки.
Проверка может включать несколько этапов:
- Первичный анализ. Проверка характеристик файла, известных индикаторов компрометации и результатов репутационного анализа.
- Динамическое исследование. Запуск подозрительного объекта в виртуальной среде для наблюдения за его поведением.
- Выявление угроз. Анализ системных изменений, подозрительных процессов, сетевых соединений и попыток выполнения опасных операций.
- Формирование результата. Определение степени опасности объекта и подготовка информации для средств защиты и специалистов информационной безопасности.
Такой подход помогает выявлять вредоносную активность, даже если конкретный образец ещё не присутствует в известных антивирусных базах.
Какие киберугрозы обнаруживает FortiSandbox?
Платформа предназначена для углублённого исследования подозрительного содержимого, поступающего через электронную почту, веб-трафик и другие каналы обмена данными. FortiSandbox сочетает статический и динамический анализ с технологиями машинного обучения для обнаружения сложных атак.
Основные категории выявляемых угроз:
- Вредоносные программы нулевого дня. Ранее неизвестные образцы, для которых ещё отсутствуют специализированные сигнатуры обнаружения.
- Программы-вымогатели. Подозрительные файлы, способные запускать вредоносные процессы и инициировать несанкционированное шифрование данных.
- Трояны и загрузчики. Программы, предназначенные для скрытого выполнения команд, получения доступа к системе или загрузки дополнительного вредоносного кода.
- Вредоносные документы. Файлы офисных форматов и PDF, содержащие опасные сценарии, встроенные объекты или механизмы эксплуатации уязвимостей.
- Сложные целевые атаки. Подозрительные действия, характерные для многоэтапного проникновения и закрепления злоумышленников в инфраструктуре.
- Угрозы с механизмами обхода анализа. Вредоносное ПО, которое пытается скрывать свои действия или определять запуск в виртуальной среде.
Результативность проверки зависит от характеристик исследуемого объекта, доступных механизмов анализа и настроек виртуальной среды. Ни одна технология песочницы не гарантирует выявление абсолютно всех угроз.
Возможности Fortinet FortiSandbox для защиты корпоративной сети
FortiSandbox не ограничивается проверкой отдельных файлов. Платформа позволяет встроить углублённый анализ в корпоративную систему кибербезопасности и использовать полученные результаты при расследовании инцидентов.
Статический и динамический анализ вредоносного ПО
Статическая проверка исследует характеристики объекта без его полноценного выполнения. Динамический анализ позволяет наблюдать фактическое поведение программы: создание процессов, изменение файлов, обращение к системным ресурсам и сетевую активность.
Сочетание этих методов повышает вероятность обнаружения сложного вредоносного кода и помогает получить более полное представление о характере угрозы.
Обнаружение угроз с помощью машинного обучения
FortiSandbox использует специализированные механизмы искусственного интеллекта и машинного обучения для анализа подозрительных объектов. Они помогают классифицировать потенциально опасную активность, ускорять обработку результатов и обнаруживать ранее неизвестные варианты вредоносных программ.
Отчётность и расследование инцидентов
После проверки система предоставляет сведения о поведении исследуемого объекта, выявленных признаках угрозы и связанных событиях. Эта информация помогает специалистам определить характер атаки, оценить потенциальные последствия и принять решение о дальнейших защитных действиях.
Какие варианты развёртывания FortiSandbox существуют?
Fortinet предлагает несколько способов использования технологии песочницы. Выбор зависит от требований к размещению данных, доступным вычислительным ресурсам, производительности и особенностям сетевой архитектуры.
Аппаратные решения FortiSandbox
Физические устройства предназначены для развёртывания системы анализа угроз в инфраструктуре предприятия. Такой вариант позволяет выделить вычислительные ресурсы под обработку подозрительных объектов и централизованно управлять проверками.
Виртуальный FortiSandbox
Виртуальная версия позволяет использовать платформу на совместимой инфраструктуре виртуализации. Она подходит организациям, которые предпочитают программное развёртывание и располагают необходимыми серверными ресурсами.
Облачные сервисы FortiSandbox
Облачные варианты предоставляют возможности анализа подозрительных объектов без обязательного размещения отдельного физического устройства. При выборе важно учитывать требования к передаче исследуемых файлов, конфиденциальности информации и доступности сервиса.
Доступные варианты поставки, условия лицензирования и функциональные различия необходимо уточнять для конкретной конфигурации FortiSandbox.
Как FortiSandbox интегрируется с FortiGate и FortiMail?
Одно из преимуществ Fortinet FortiSandbox — возможность взаимодействия с другими компонентами экосистемы Fortinet Security Fabric. Интеграция позволяет направлять подозрительные объекты на углублённую проверку и использовать результаты анализа для применения защитных политик.
При совместном использовании с межсетевыми экранами Fortinet FortiGate система может анализировать подозрительные файлы, обнаруженные при проверке сетевого трафика. Это помогает дополнить стандартные механизмы сетевой безопасности защитой от неизвестного вредоносного ПО.
Интеграция с почтовыми шлюзами Fortinet FortiMail позволяет исследовать подозрительные вложения и повышать эффективность обнаружения сложных угроз, распространяемых через электронную почту.
При соответствующей настройке результаты анализа могут использоваться другими совместимыми компонентами Fortinet для обнаружения угроз и реагирования на инциденты.
Как выбрать Fortinet FortiSandbox для предприятия?
При выборе системы анализа вредоносного ПО необходимо учитывать реальные сценарии использования. Количество сотрудников не всегда отражает нагрузку на песочницу: решающее значение имеют интенсивность поступления подозрительных объектов, их типы и сложность проверки.
Основные критерии подбора FortiSandbox:
- Количество файлов, которые необходимо анализировать за определённый период.
- Требуемая производительность статического и динамического анализа.
- Поддерживаемые виртуальные среды и операционные системы для исследования объектов.
- Необходимость аппаратного, виртуального или облачного развёртывания.
- Требования к хранению исследуемых файлов и результатов проверки.
- Совместимость с используемыми решениями Fortinet и сторонними средствами защиты.
- Возможности масштабирования, резервирования и централизованного управления.
- Состав подписок FortiGuard и условия технической поддержки FortiCare.
Для инфраструктур с интенсивным файловым обменом рекомендуется предусмотреть запас вычислительных ресурсов. При интеграции с почтовыми и сетевыми шлюзами также необходимо оценивать влияние продолжительности анализа на обработку трафика и доставку файлов.
Часто задаваемые вопросы о Fortinet FortiSandbox
Чем FortiSandbox отличается от антивируса?
Антивирус проверяет файлы и активность с помощью различных механизмов обнаружения. FortiSandbox дополнительно исследует подозрительные объекты в изолированной среде, позволяя выявлять неизвестные угрозы по их поведению.
Может ли FortiSandbox обнаруживать вирусы нулевого дня?
Да. Платформа предназначена для обнаружения ранее неизвестных угроз с использованием динамического анализа, машинного обучения и других механизмов проверки.
Можно ли использовать FortiSandbox без FortiGate?
Да. FortiSandbox поддерживает самостоятельное развёртывание и различные способы получения объектов для анализа. Интеграция с FortiGate расширяет возможности автоматизированной проверки сетевых угроз.
Какие файлы можно проверять в FortiSandbox?
Система поддерживает анализ исполняемых файлов, документов, PDF, скриптов, архивов и других форматов. Конкретный перечень зависит от версии и конфигурации.
Безопасно ли запускать подозрительные файлы в песочнице?
FortiSandbox использует изолированную среду для ограничения взаимодействия исследуемого кода с рабочей инфраструктурой. Для безопасной эксплуатации важно правильно настроить изоляцию и сетевой доступ.
От чего зависит цена Fortinet FortiSandbox?
Стоимость зависит от варианта развёртывания, производительности, необходимых лицензий, подписок на сервисы безопасности и условий технической поддержки.
Купить Fortinet FortiSandbox в Минске и Беларуси
В OutsourceIT.by можно подобрать решение Fortinet FortiSandbox для обнаружения неизвестных вредоносных программ, анализа подозрительных файлов и усиления защиты корпоративной ИТ-инфраструктуры. Платформа подходит предприятиям, которым необходимы расширенные механизмы выявления киберугроз и интеграция с существующими средствами информационной безопасности.
Цена Fortinet FortiSandbox определяется выбранной конфигурацией, требованиями к производительности и условиями лицензирования. Перед покупкой рекомендуется оценить ожидаемое количество анализируемых объектов, необходимые интеграции и особенности размещения системы.
Специалисты OutsourceIT.by помогут подобрать FortiSandbox с учётом задач предприятия, уточнить технические характеристики, совместимость оборудования и условия поставки. Для получения информации о стоимости и выборе подходящего решения обратитесь за консультацией.