Интеграция фаерволов с SIEM: улучшение обнаружения угроз и реагирования

Проверка состояния фаервола: почему регулярная оценка критически важна для кибербезопасности
12.06.2024
Тестирование фаерволов: методы оценки эффективности мер безопасности
21.07.2024
Введение
В современном цифровом мире кибербезопасность является критически важной задачей для организаций. С ростом сложности киберугроз необходимо внедрять эффективные меры защиты. Фаерволы и системы управления информацией и событиями безопасности (SIEM) являются ключевыми компонентами комплексной стратегии безопасности.
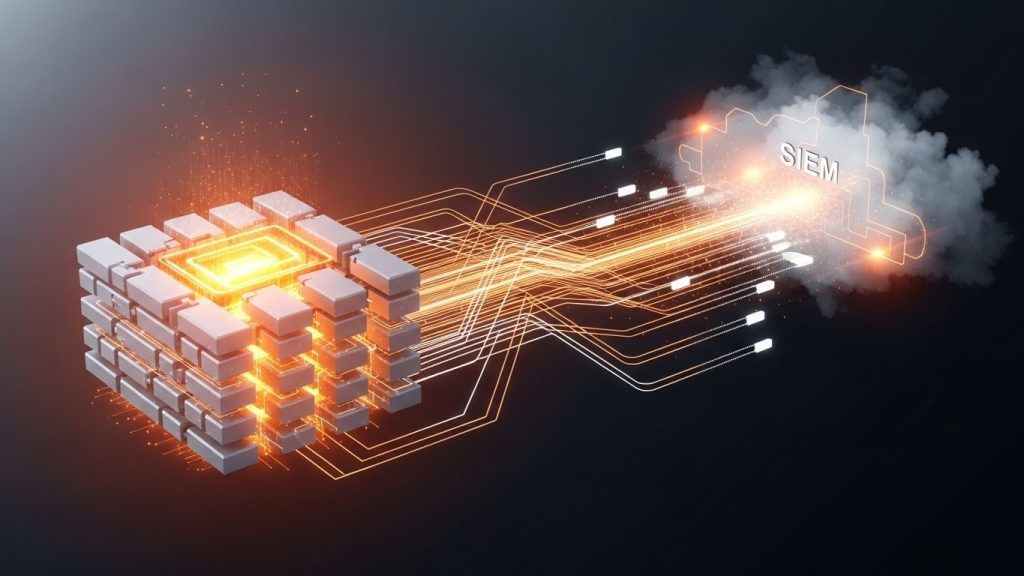
Фаерволы действуют как барьеры, контролируя входящий и исходящий трафик, а SIEM-системы собирают и анализируют данные о безопасности из различных источников. Интеграция этих двух систем может повысить возможности обнаружения угроз и реагирования на них. В этой статье рассматриваются роли фаерволов и SIEM, преимущества их интеграции и лучшие практики внедрения.
Понимание фаерволов
Фаервол — это устройство сетевой безопасности, которое контролирует входящий и исходящий трафик. Его основная задача — создавать барьер между доверенными внутренними сетями и недоверенными внешними сетями, такими как интернет, применяя заранее заданные правила безопасности для предотвращения несанкционированного доступа и защиты данных.
Типы фаерволов
- Фаерволы с фильтрацией пакетов: проверяют отдельные пакеты данных и разрешают или блокируют их на основе заданных правил (IP-адрес, порт, протокол). Могут не иметь расширенных функций безопасности.
- Фаерволы с stateful inspection: отслеживают состояние активных соединений и принимают более информированные решения о разрешении или блокировке трафика.
- Фаерволы следующего поколения (NGFW): сочетают традиционные функции с возможностями предотвращения вторжений, распознавания приложений и глубокого анализа пакетов.
- Фаерволы веб-приложений (WAF): защищают веб-приложения, фильтруя HTTP-трафик и предотвращая атаки, такие как XSS и SQL-инъекции.
Понимание SIEM
Определение и цель
SIEM (Security Information and Event Management) — это комплексное решение для сбора и анализа данных о безопасности из различных источников в организации. Основная цель SIEM — обеспечить видимость событий безопасности в реальном времени, позволяя организациям эффективно реагировать на потенциальные угрозы.
Ключевые функции и преимущества SIEM
- Сбор данных: централизованное хранение журналов и событий с серверов, фаерволов и конечных устройств.
- Мониторинг в реальном времени: постоянное отслеживание событий безопасности для своевременного обнаружения угроз.
- Реагирование на инциденты: корреляция данных из разных источников для выявления паттернов атак.
- Отчеты для соответствия требованиям: генерация отчетов и ведение аудита для выполнения нормативных требований.
- Интеграция с угрозовой информацией: использование внешних источников данных об угрозах для улучшения анализа и контекста событий.
Важность интеграции
Повышение безопасности через интеграцию
Интеграция фаерволов с SIEM позволяет создать более эффективную систему безопасности с рядом преимуществ:
- Комплексная видимость угроз: объединение данных фаерволов и SIEM обеспечивает полное представление о безопасности.
- Анализ данных в реальном времени: при обнаружении подозрительной активности фаерволом, SIEM получает данные для приоритетного реагирования.
- Автоматизированное реагирование: при блокировке IP-адреса фаерволом SIEM может автоматически инициировать дополнительные действия.
- Улучшенная корреляция угроз: SIEM объединяет логи фаерволов с другими событиями для выявления координированных атак.
- Упрощение соответствия требованиям: SIEM агрегирует данные фаерволов для формирования отчетов по регуляторным требованиям.
Лучшие практики интеграции
Шаги для эффективной интеграции
- Определить цели интеграции и события для мониторинга.
- Выбрать совместимые фаерволы и SIEM-системы.
- Определить источники данных для передачи в SIEM.
- Настроить пересылку событий с фаервола в SIEM.
- Разработать правила корреляции в SIEM для анализа данных.
- Провести тестирование интеграции и проверку генерации сигналов.
- Регулярно мониторить и корректировать конфигурации для повышения точности.
Обеспечение правильной настройки и управления
- Регулярное обновление систем — установка новых патчей и функций.
- Проведение аудитов — проверка корректности передачи данных и работы систем.
- Обучение персонала — эффективное использование интегрированных систем и анализ сигналов.
Проблемы и решения
Основные сложности интеграции
- Сложная конфигурация — риск ошибок и пропущенных сигналов.
- Перегрузка данными — большое количество логов фаервола может замедлить анализ.
- Высокие расходы — затраты на внедрение и обслуживание интегрированных систем.
- Недостаток квалифицированных специалистов для управления интегрированными системами.
Стратегии преодоления трудностей
- Упрощение конфигурации с помощью стандартных шаблонов.
- Фильтрация данных на уровне фаервола для передачи только необходимых логов в SIEM.
- Планирование бюджета для внедрения и поддержки интеграции.
- Обучение персонала и повышение квалификации IT-специалистов.
- Регулярные проверки и оптимизация конфигураций в зависимости от угроз и бизнес-потребностей.
Заключение
Интеграция фаерволов с SIEM является важным шагом для усиления кибербезопасности. Она обеспечивает комплексную видимость событий, анализ в реальном времени и эффективное обнаружение угроз. Автоматизация реагирования на инциденты, улучшенная корреляция данных и упрощение отчетности делают системы более эффективными.
Успешная интеграция требует тщательного планирования, учета возможных проблем и соблюдения лучших практик. Правильная настройка и управление позволяют организациям укрепить защиту от эволюционирующих киберугроз и повысить общую безопасность сети.


